 物界前沿
治理红利是AI安全赛道的真正护城河

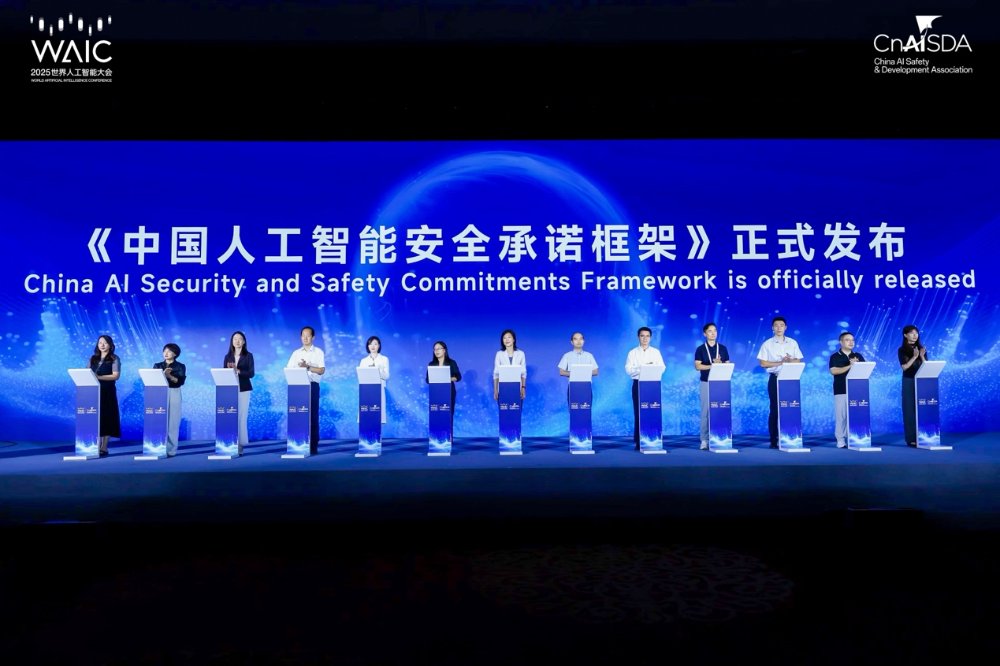
我注意到一个有意思的细节:本届WAIC的主题从往年的“技术突破”转向了“智能伙伴 共创未来”,而“人工智能全球治理高级别会议”被写入了大会正式名称。这种表述调整,本质上意味着AI产业从“野蛮生长”阶段进入了“规则主导”阶段。
奇安信作为安全厂商,在这个节点集中展示“AI+安全”双轮驱动布局,选择的时机非常精准。作为投资人,我关注的不是它展出了多少产品,而是它押注的是行业底层逻辑的切换——AI安全从“可选项”变成了“合规必选项”。
短期看:产品矩阵只是表象,客户买单意愿才是关键
先看奇安信在展会上释放的信息:
- 核心产品:AI安全检测、AI应用防护、AI模型安全评估等系列
- 场景覆盖:大模型训练数据安全、生成内容合规、模型投毒防御
- 参与动作:圆桌会议讨论AI治理标准制定
短期来看,这些产品对标的是下半年即将密集落地的监管要求。2025年《生成式人工智能服务管理暂行办法》征求意见稿升级为正式法规的传闻,加上欧盟AI法案第二阶段执行,企业端面临的合规压力是实打实的。
我用一个简单表格对比传统网络安全和AI安全的市场驱动力:
| 维度 | 传统网络安全 | AI安全 |
|---|---|---|
| 需求触发 | 攻击事件驱动 | 合规事件驱动 |
| 客户付费意愿 | 中低(只看已发生损失) | 高(怕监管处罚+品牌声誉) |
| 采购决策链 | 安全部门 | 法务+业务+安全三方 |
| 客单价区间 | 10-100万/年 | 预计50-500万/年 |
关键判断:AI安全的客户付费意愿远高于传统安全,因为企业在大模型投入上已经花了几百万甚至上千万,不会因为安全漏洞而前功尽弃。奇安信目前的产品矩阵覆盖了从训练到推理的全链条,这个布局方向是对的。
但短期风险也存在:目前AI安全市场尚在早期,大部分客户还处于“观望”而非“采购”阶段。奇安信需要证明自己能把概念转化为合同收入,否则又是“叫好不叫座”。
长期看:竞争壁垒在“治理标准”和“数据积累”之间
AI安全的竞争格局与传统安全完全不同。传统安全领域有360、深信服、绿盟等多家分食,但AI安全是一个新增市场,各家站在同一起跑线。真正的壁垒不是技术参数,而是:
1. 参与治理标准制定的能力
奇安信出现在WAIC的圆桌会议上,说明它已经在争取成为规则参与者。如果它能主导或深度参与行业标准的制定(比如AI模型安全评估标准、生成内容标识规范),后续产品化就会形成事实上的“准入门槛”。
2. 攻击数据积累的时间窗口
AI安全的核心能力是对抗样本、投毒攻击、越狱攻击等新型威胁的识别。这需要真实场景的攻击数据来训练模型。奇安信早期在政企市场的客户基础,让它有天然的数据获取优势——谁能最先积累十万级以上的AI攻击样本,谁就能在算法上拉开差距。
3. 与云平台的关系博弈
阿里云、华为云、百度云都在推自己的AI安全方案。奇安信作为独立第三方,优势是中立性(客户不需要担心数据被云厂商绑定),劣势是缺乏云原生集成入口。长期看,它必须与至少两家头部云厂商形成深度合作关系,否则会被生态边缘化。
投资判断:估值逻辑需要重新锚定
如果把奇安信看成一家网络安全公司,按PS 5-8倍估值,目前合理。但AI安全业务应该单独拆出来估值:
- 传统安全业务:增长稳定但天花板明显(年增速10-15%)
- AI安全业务:2026年有望贡献总营收的5-8%,但增速预计超过200%
- 估值逻辑:AI安全部分按SaaS公司的PS 15-20倍给予溢价
目前奇安信在这个方向上的投入属于“战略亏损期”,需要观察三个关键指标:
- 毛利率是否高于传统安全(目标应超过70%)
- 客户续费率(目标超过90%)
- 参与多少项行业标准制定(量化指标:至少牵头起草2项以上)
AI安全市场预计2027年达到百亿级别,而奇安信在这个赛道里已经抢占了“治理话语权”的先机。但最后真正跑出来的,不会是产品最全的,而是能把“合规需求”转化为“订阅收入”的团队。
**我的预测:未来18个月内,AI安全赛道会出现一次洗牌。能够同时拿到“国家级治理项目”和“头部云厂商渠道”的安全厂商,将占据80%以上的市场份额。奇安信如果能在2026年底前拿下至少一个部委级AI安全治理试点,估值体系将从“网络安全公司”切换为“AI基础设施安全平台”,届时PS倍数有望翻倍。**
(投资有风险,本文不构成具体投资建议,所有数据基于公开信息推演。)
原文链接:https://www.leiphone.com/category/industrynews/lxXkqwf4vc9J3opM.html